
決済ページから戻ってきた顧客のブラウザーは何も証明しません。そのURLは誰でも入力できるからです。Laravelで決済ゲートウェイを検証するには、戻りを手がかりとして扱い、実際に何が起きたかをゲートウェイに確認します。ISP課金基盤Linkhiveでの実装を紹介します。
小さなインターフェース
各ゲートウェイは2つのメソッドを実装します。checkout()は顧客の移動先URLを返し、verify()は検証済みの支払いまたはnullを返します。コントローラーはリクエストから金額を読まず、検証結果だけを課金サービスに渡します。
Stripeの検証で確認すること
Checkoutセッションの開始時に、セッションIDと正確な請求額を支払い行に保存します。戻ってきたら、セッションIDが一致しない要求を拒否し、Stripeからセッションを取得して比較します。
if (($session['payment_status'] ?? null) !== 'paid'
    || ($session['client_reference_id'] ?? null) !== $payment->number
    || (int) ($session['amount_total'] ?? -1) !== $expected
    || ! self::sameCurrency($payment, $session['currency'] ?? null)) {
    return null;
}
各確認は、他の顧客のセッションの再利用、少ない金額での支払い、安い通貨での支払いという実際の攻撃を防ぎます。
入金は一度だけ
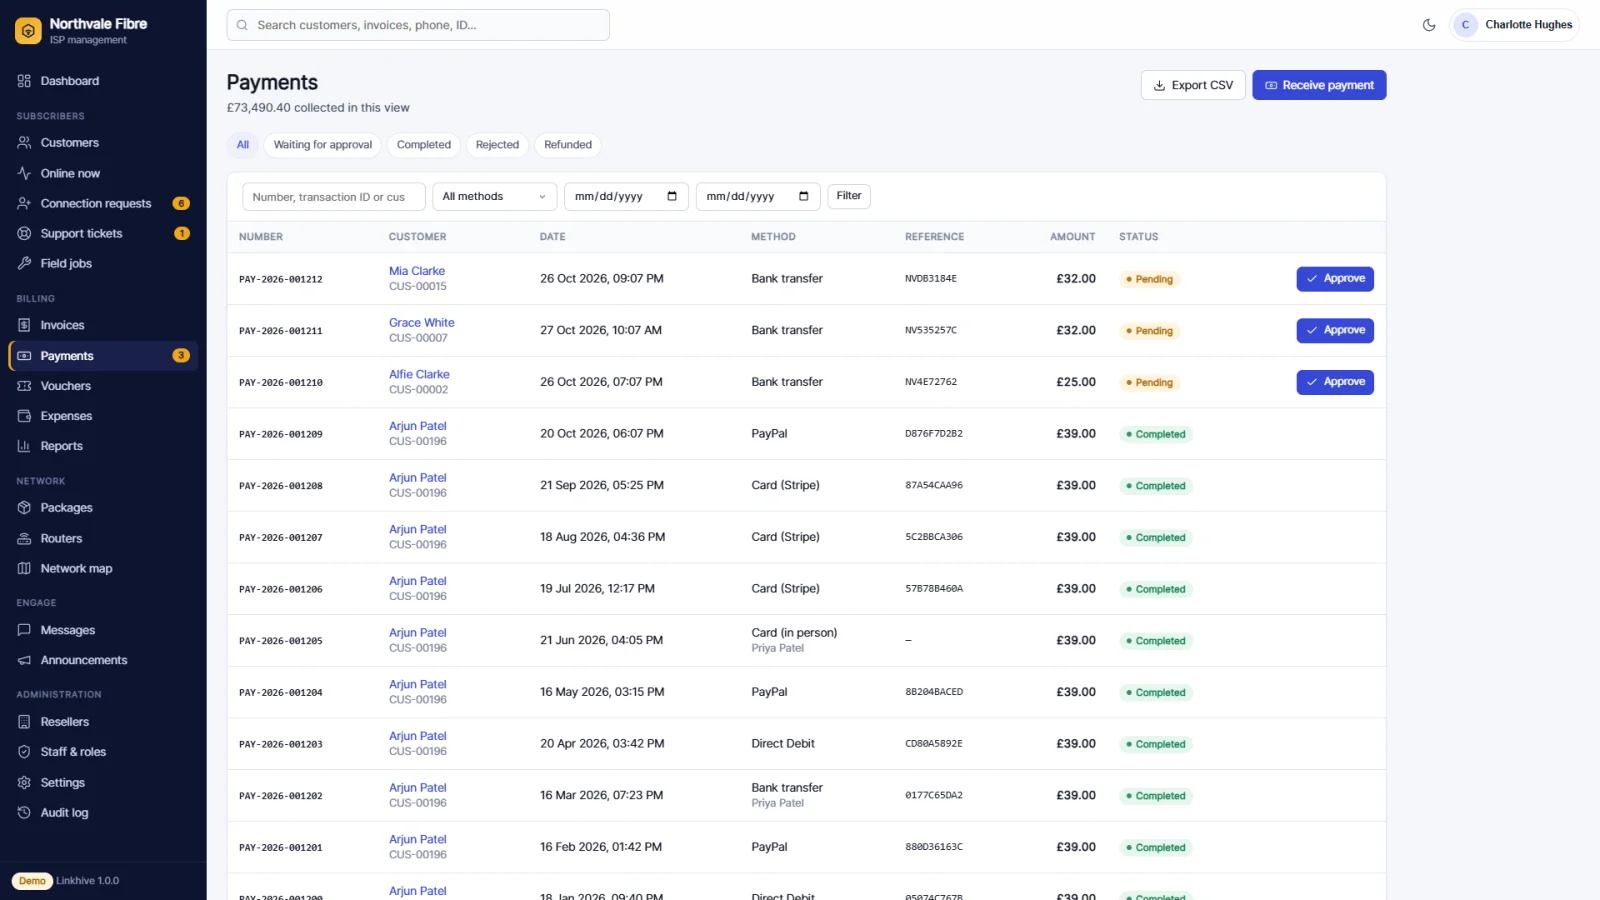
検証済みの支払いはapprovePayment()に渡され、トランザクション内で行がロックされます。2つのコールバックが同時に届いても、2つ目は完了済みの支払いを見て何もしません。ブラウザーが失敗と記録した支払いも、後でゲートウェイが確認すれば完了できます。
要点
- 戻りURLは手がかりとして扱い、ゲートウェイのAPIで確認する。
- セッション、参照番号、金額、通貨を比較する。
- 支払い行をロックし、コールバックの重複を無害にする。
流れはLinkhiveのライブデモで試せます。Vibe96でLinkhiveを入手することもできます。自社のLaravelアプリにゲートウェイを組み込みたい場合はご相談ください。Laravel開発サービスもご覧ください。