
عودة متصفح العميل من صفحة الدفع لا تثبت شيئًا، فأي شخص يستطيع كتابة ذلك الرابط. لإجراء التحقق من بوابة الدفع في Laravel بشكل صحيح، تعامل مع العودة على أنها تلميح واسأل البوابة عما حدث فعلًا. هكذا بنيناه في Linkhive، منصتنا لفوترة مزودي الإنترنت.
واجهة صغيرة
تطبق كل بوابة طريقتين: checkout() تعيد الرابط الذي يُرسل إليه العميل، وverify() تعيد دفعة موثقة أو null. لا تقرأ وحدات التحكم المبالغ من الطلب أبدًا، بل تمرر نتيجة موثقة فقط إلى خدمة الفوترة.
ما يفحصه التحقق من Stripe
عند بدء جلسة Checkout نحفظ معرفها والمبلغ الدقيق في صف الدفع. وعند العودة ترفض الشيفرة الطلب إذا لم يطابق المعرف، ثم تجلب الجلسة من Stripe وتقارن:
if (($session['payment_status'] ?? null) !== 'paid'
    || ($session['client_reference_id'] ?? null) !== $payment->number
    || (int) ($session['amount_total'] ?? -1) !== $expected
    || ! self::sameCurrency($payment, $session['currency'] ?? null)) {
    return null;
}
يغلق كل فحص هجومًا حقيقيًا: إعادة استخدام جلسة عميل آخر، أو دفع مبلغ أقل، أو الدفع بعملة أرخص.
تطبيق المال مرة واحدة
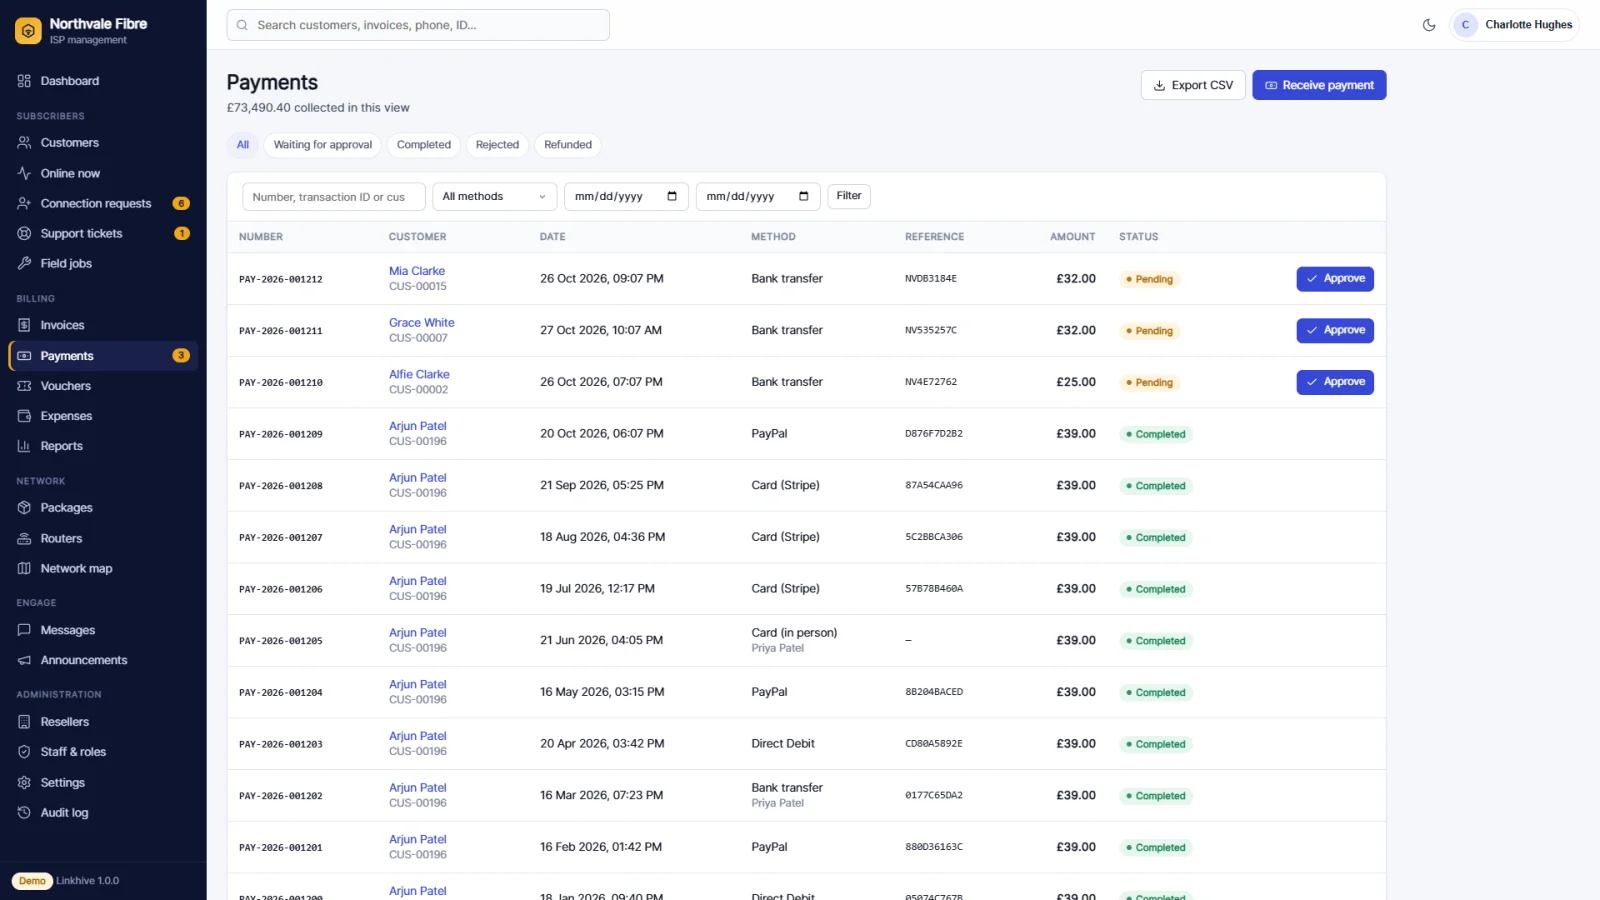
تصل الدفعة الموثقة إلى approvePayment() التي تقفل الصف داخل معاملة. وإذا وصل استدعاءان معًا، يجد الثاني الدفعة مكتملة فلا يفعل شيئًا. ويمكن أن تكتمل دفعة وسمها المتصفح بالفشل إذا أكدتها البوابة لاحقًا.
أهم النقاط
- تعامل مع روابط العودة كتلميحات وأكد عبر واجهة البوابة.
- قارن الجلسة والمرجع والمبلغ والعملة.
- اقفل صف الدفع لتصبح الاستدعاءات المتكررة بلا ضرر.
جرب المسار في العرض التجريبي لـ Linkhive أو احصل على Linkhive من Vibe96. هل تحتاج إلى ربط بوابات في تطبيق Laravel الخاص بك؟ لنتحدث، أو اطلع على خدمة تطوير Laravel.