
En kundes browser, der vender tilbage fra en betalingsside, beviser intet, for enhver kan skrive den URL. For at verificere betalingsgateway-kald i Laravel korrekt skal du behandle returneringen som et hint og spørge gatewayen, hvad der virkelig skete. Sådan byggede vi det i Linkhive, vores ISP-faktureringsplatform.
Et lille interface
Hver gateway implementerer to metoder: checkout() returnerer den URL, kunden skal sendes til, og verify() returnerer en verificeret betaling eller null. Controllere læser aldrig beløb fra anmodningen. De sender kun et verificeret resultat videre til faktureringstjenesten.
Hvad Stripe-verificeringen tjekker
Når en Checkout-session starter, gemmer vi dens ID og det præcise opkrævede beløb på betalingsrækken. Ved retur afviser koden anmodningen, medmindre sessions-ID’et matcher rækken, og henter derefter sessionen fra Stripe og sammenligner:
if (($session['payment_status'] ?? null) !== 'paid'
    || ($session['client_reference_id'] ?? null) !== $payment->number
    || (int) ($session['amount_total'] ?? -1) !== $expected
    || ! self::sameCurrency($payment, $session['currency'] ?? null)) {
    return null;
}
Hvert tjek lukker et reelt angreb: genbrug af en anden kundes session, betaling af et mindre beløb eller betaling i en billigere valuta.
Pengene anvendes én gang
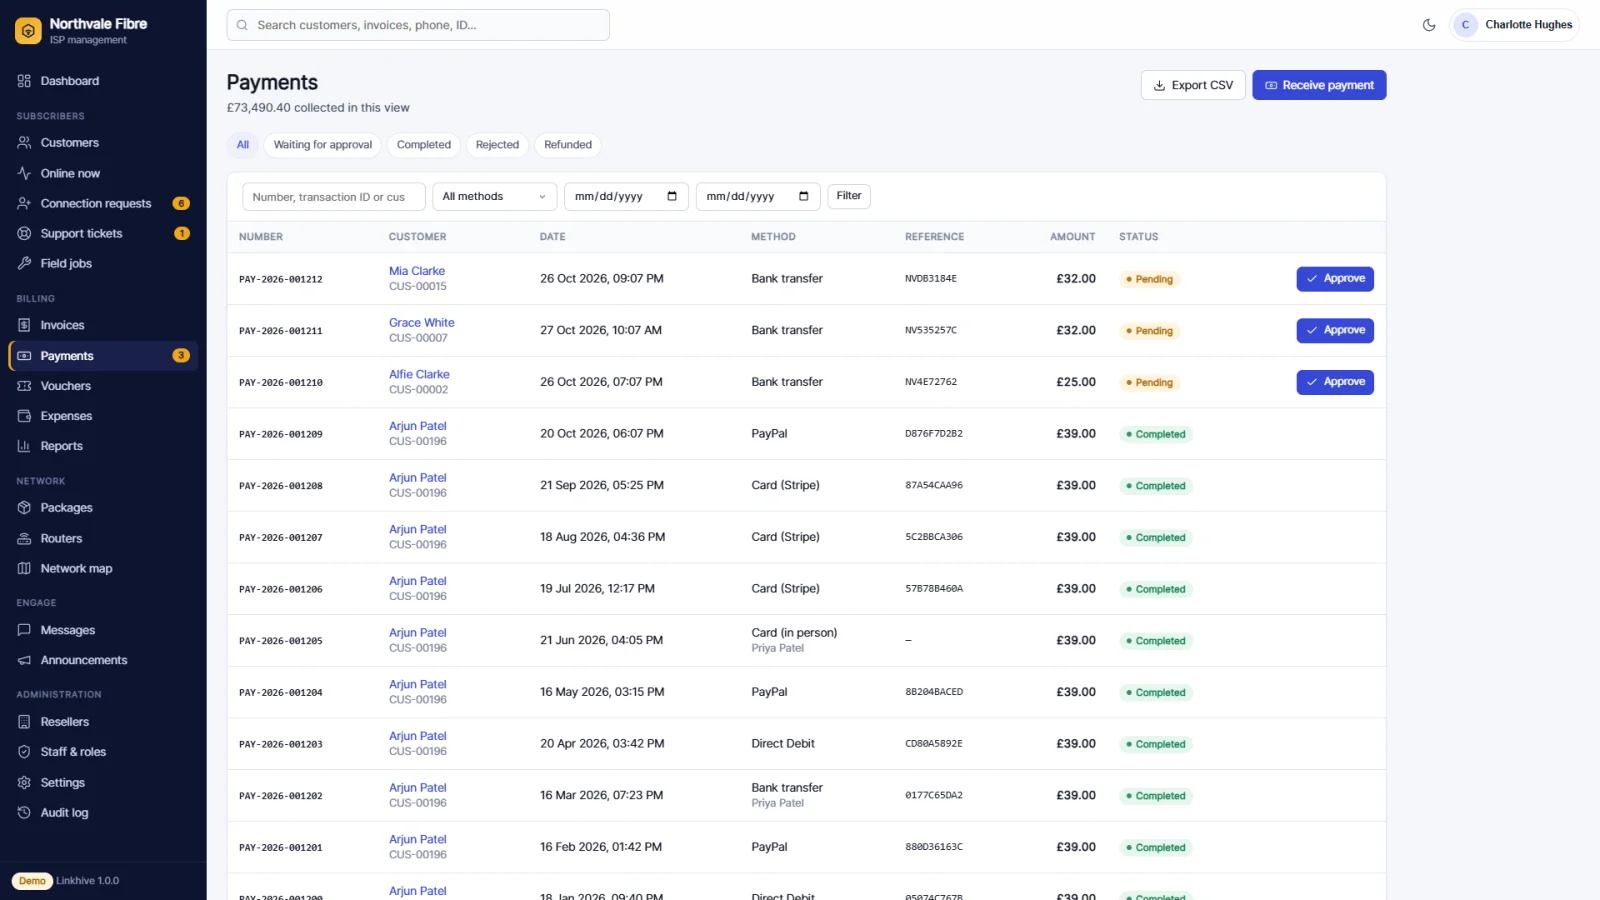
En verificeret betaling går til approvePayment(), som låser rækken i en transaktion. Kommer to kald samtidig, finder det andet betalingen gennemført og gør intet. En betaling, som browseren markerede som mislykket, kan stadig gennemføres, hvis gatewayen senere bekræfter den.
Vigtigste pointer
- Behandl retur-URL’er som hints, og bekræft med gatewayens API.
- Sammenlign session, reference, beløb og valuta.
- Lås betalingsrækken, så gentagne kald er harmløse.
Prøv forløbet i Linkhive live-demoen, eller køb Linkhive på Vibe96. Skal gateways integreres i din egen Laravel-app? Lad os tale sammen, eller se vores Laravel-udvikling.