🌐 阅读其他语言版本: English · Español · Deutsch · Français · Bahasa Melayu · العربية · 简体中文 · 日本語 · Dansk
恶意软件是任何旨在危害设备或其用户的软件:病毒、木马、间谍软件、广告软件、勒索软件,以及攻击者注入被黑网站的脚本。现代恶意软件会尽可能长时间地隐藏自己,因为它运行得越久,就能窃取越多数据或赚取越多钱。
因此了解警示信号非常重要。单一的可疑迹象并不能证明设备已被感染,因为许多症状也可能有正常原因。但发现一个迹象时值得检查,同时发现多个迹象时则应立即采取行动。
电脑中常见的恶意软件迹象
- 电脑突然变慢。 恶意软件会占用处理器、内存和网络带宽。昨天还正常、今天却非常卡顿,而且没有安装新软件的电脑,值得仔细检查。
- 即使关闭了浏览器也会弹出窗口。 广告软件会在网页之外显示广告,或用"您的电脑已被感染"之类的假警告刷屏,诱导您拨打电话或购买软件。
- 浏览器主页或搜索引擎被更改。 浏览器劫持程序会替换您的设置,让搜索经过它们控制的页面。
- 出现您没有安装的工具栏、扩展程序或软件。 恶意软件常随免费下载一起出现,并悄悄安装额外组件。
- 安全软件被关闭。 一些恶意软件会关闭杀毒软件、防火墙或 Windows 更新来保护自己。安全设置自行关闭是严重的警示信号。
- 电脑闲置时风扇仍高速运转。 挖矿恶意软件会利用您的处理器挖加密货币,即使您什么都没做,电脑也一直发热、繁忙。
- 文件被重命名、加密或丢失,或出现勒索信息。 这是勒索软件,需要立即处理。
- 朋友收到您没有发送的邮件或消息。 您的账户或设备可能已被入侵,并被用来传播感染。
- 频繁崩溃、卡死或报错,且没有明显原因。
手机中的恶意软件迹象
- 电池耗电比平时快得多,或者手机在未使用时发热。
- 移动数据用量激增,而您的使用习惯并未改变。
- 出现您不认识的应用,在主屏幕或应用列表中。
- 在应用外或锁屏上弹出广告。
- 账单上出现您没有发送的短信或拨打的电话。
- 某个应用索要不需要的权限,例如手电筒应用要求访问您的短信或无障碍服务。
网站感染恶意软件的迹象
网站同样会被感染,而网站主往往是最后一个知道的。攻击者通常会对已登录的管理员隐藏代码,只向访客或 Google 展示。
- Google 或浏览器显示警告,例如搜索结果中的"此网站可能已遭到入侵",或整页红色的"前方是欺骗性网站"警告。
- 访客被重定向到垃圾、赌博或虚假中奖网站,而且往往只在手机上或只在从 Google 进入时发生,所以您直接输入网址时可能看不到。
- 在 Google 搜索
site:yourdomain.com时出现奇怪的页面,例如日文页面或销售您并不出售的药品的页面。 - 网站用户列表中出现陌生的管理员账户。
- 服务器上出现陌生的文件或代码,例如包含大段乱码文本的 PHP 文件,或
eval(base64_decode(...))之类的函数。 - 主机商暂停您的网站,或警告存在恶意文件、资源使用异常。
- 您域名发出的邮件被退回或进入垃圾箱,因为您的服务器被用来发送垃圾邮件。
- 搜索流量突然下降,而您并没有做任何改动。
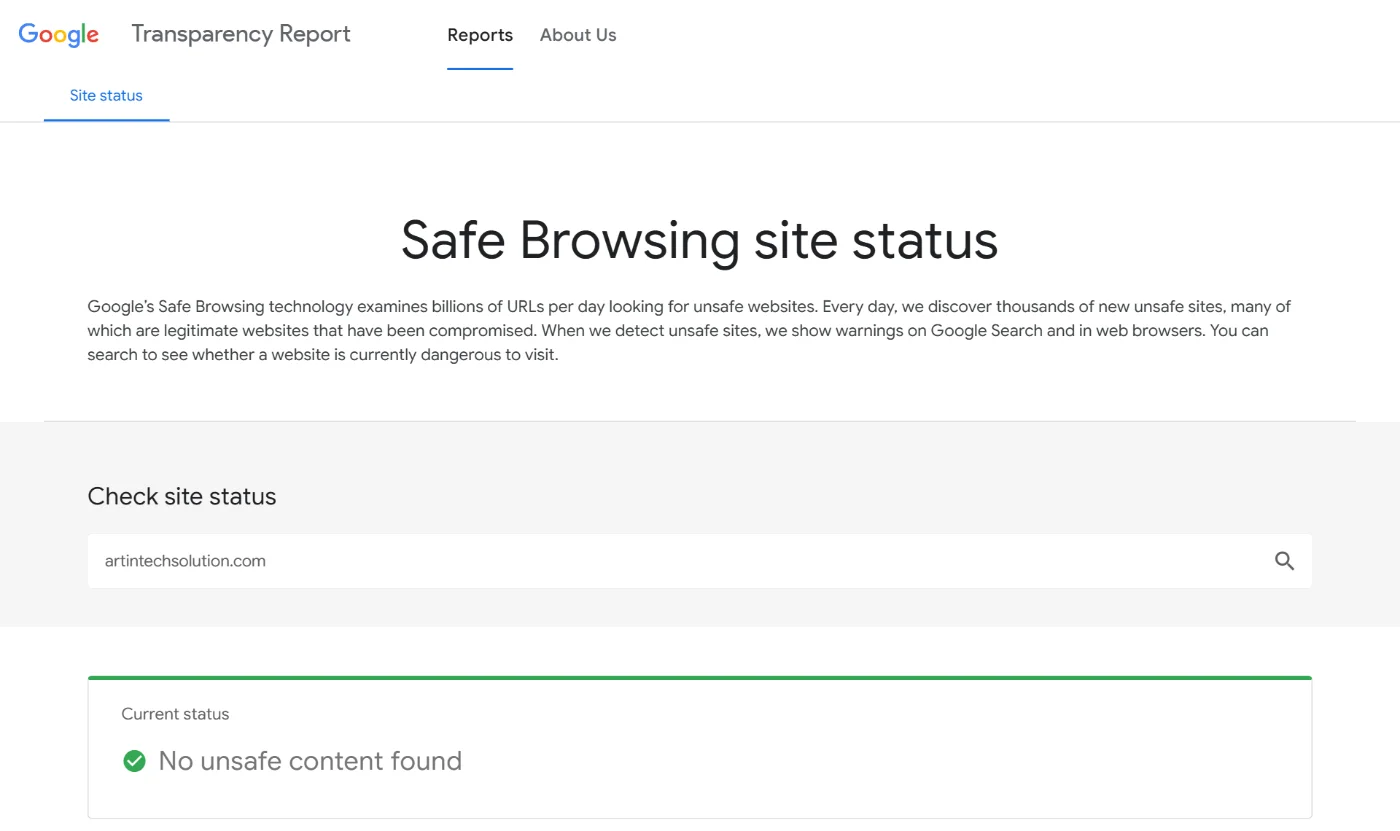
您可以使用 Google 免费的安全浏览网站状态工具,检查某个网站当前是否被 Google 标记为不安全。
发现恶意软件迹象后该怎么做
在电脑或手机上
- 断开网络连接,如果您怀疑是勒索软件或看到文件正在被加密。这可以防止损害蔓延到共享驱动器。
- 进行全面扫描,使用可靠的安全工具,例如 Windows 内置的 Microsoft Defender,并可再用第二款扫描工具复核。
- 删除陌生的程序、应用和浏览器扩展,并重置浏览器设置。
- 用另一台干净的设备修改重要密码,先从邮箱和网银开始,并开启双重验证。
- 更新操作系统和应用,因为许多感染利用的是早已修复的已知安全漏洞。
- 从备份恢复,如果文件被加密或系统依然不稳定。不要支付赎金:付钱也无法保证拿回文件。
在网站上
- 先完整备份文件和数据库,再进行任何修改,以便保留证据并可回滚。
- 扫描网站,使用安全插件或主机商的恶意软件扫描工具,并将核心文件与干净副本进行比对。
- 清除感染并堵住入口。 只清理文件还不够,如果让攻击者进入的过期插件、主题或被盗密码仍然存在,问题还会再次出现。
- 全部更新:WordPress 核心、插件和主题。删除不用的插件和主题。
- 修改所有密码:主机、FTP 或 SFTP、数据库以及所有管理员账户,并删除陌生用户。
- 在 Google Search Console 的"安全问题"中申请审核,确认网站已清理干净后,让搜索结果中的警告被移除。
如何预防恶意软件
- 保持软件更新,包括每台设备和每个网站。尽可能开启自动更新。
- 只从可信来源安装软件,例如官方应用商店和开发者官网。
- 谨慎对待邮件附件和链接,尤其是制造紧迫感的邮件,例如未付发票、投递失败或您并未申请的密码重置。
- 使用密码管理器和双重验证,避免一个密码泄露就让所有账户失守。
- 定期备份,并将备份与所保护的设备或服务器分开存放。
- 网站方面,尽量少用插件并选择维护良好的插件,使用可靠的主机、Web 应用防火墙,以及可用性和安全监控。
我们处理过的大多数网站感染都源于同几个原因:过期插件、被弃用的主题和重复使用的密码。定期的 网站维护 能消除大部分此类风险。如果您的 WordPress 网站出现上述任何迹象,我们的 WordPress 团队 可以提供帮助。联系我们,告诉我们您看到的情况。
常见问题
哪些可能是恶意软件的迹象?
常见迹象包括:电脑突然变慢、意外弹窗、浏览器设置被更改、出现您未安装的程序或应用、安全软件被关闭、手机电量或流量异常消耗;对于网站,则包括 Google 警告或被重定向到垃圾网站。
电脑变慢就一定是中了恶意软件吗?
不一定。变慢也可能是磁盘已满、开机启动项过多或硬件老化造成的。如果是突然变慢,并同时伴有弹窗或安全软件被关闭等其他症状,就更可能是恶意软件。
怎么知道我的网站被黑了?
在 Google 搜索 site:yourdomain.com,查看是否有您没有创建的页面;在 Google Search Console 中检查安全问题;用手机从 Google 搜索结果打开网站,检查是否有重定向;并检查管理员用户列表。
恢复出厂设置能清除手机上的恶意软件吗?
大多数情况下可以,恢复出厂设置会删除恶意应用。请先备份照片和联系人,并避免从可能包含被感染应用的备份中恢复应用。